Une archiviste appelle les internautes à sauvegarder eux-mêmes les sites web qu’ils aiment, avant qu’ils ne disparaissent. Voici les outils qu’elle recommande, et d’autres options fiables pour le faire selon vos besoins.
Un calcul égal à 150 dans la barre d'adresse de Firefox débloque un jeu Snake caché. Voici comment lancer cet easter egg dans le navigateur Firefox. Le post Firefox cache un jeu Snake dans sa barre d’adresse : voici comment le lancer a été publié sur IT-Connect.
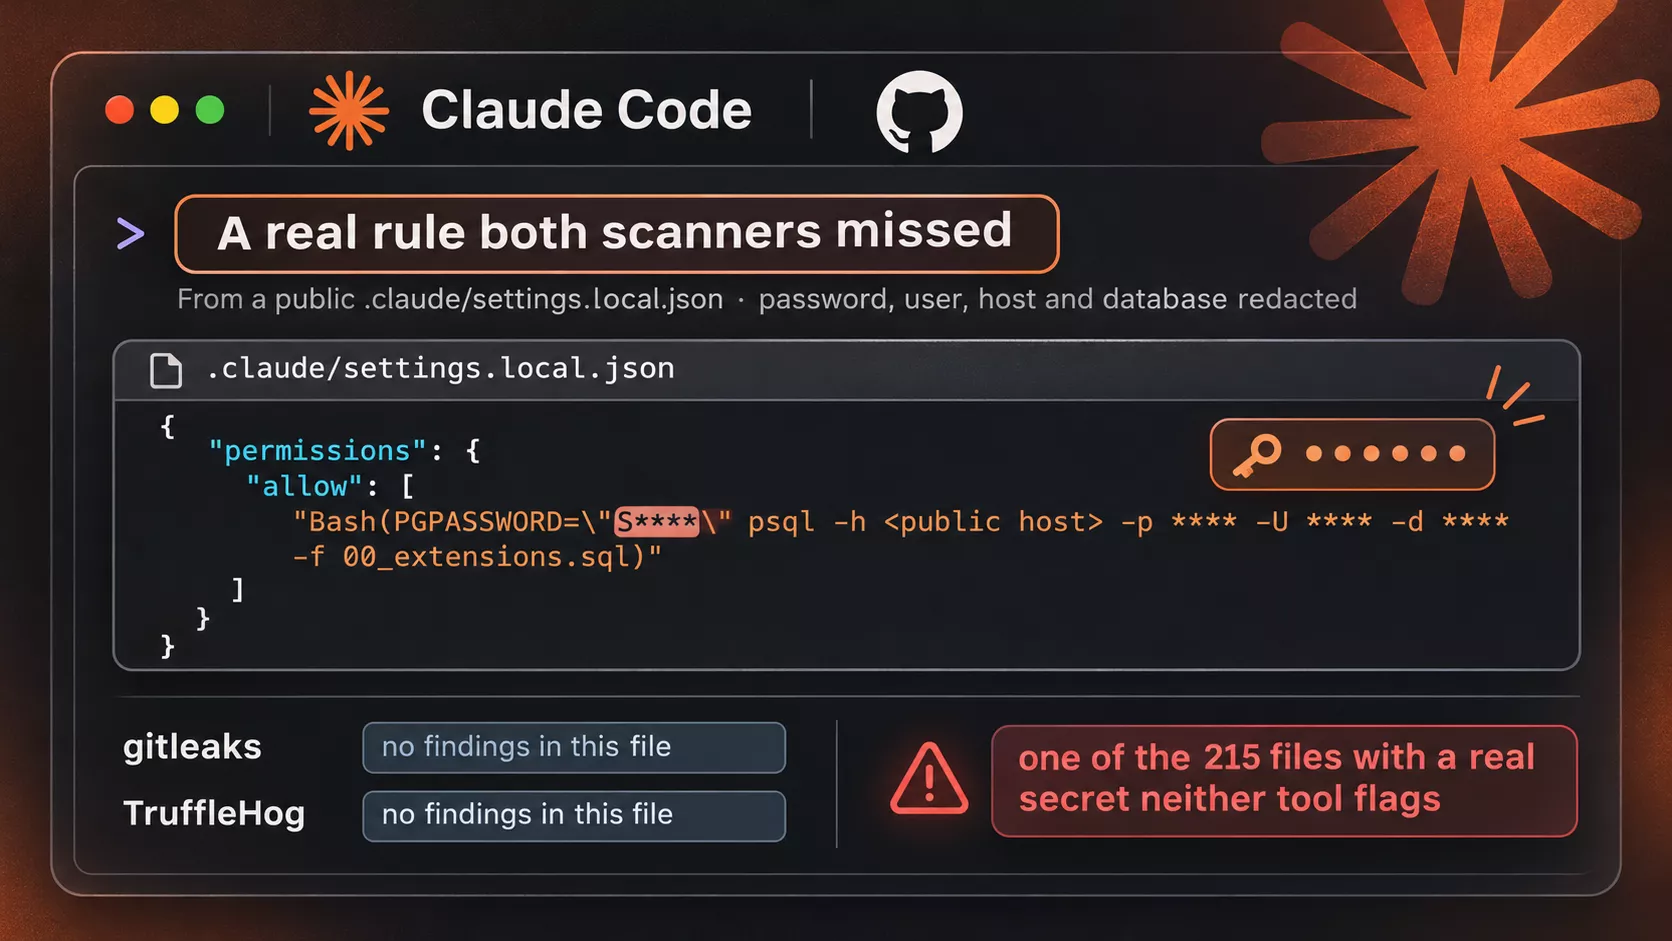
Un nouveau recensement de 2 539 secrets distincts dans les mémoires publics de GitHub de la 1,994, traçant l'exposition aux fichiers de configuration des agents de codage, l'historique de Git et les transcriptions enregistrées. Leur recherche du 5 novembre décrit comment Claude Code,s,Oui, et ne demandez pas, l'approbation peut persister commandes de shell portant une crédibilité à l'intérieur.claude/settings.local.json. Les documents exposés comprenaient les mots de passe de la base de données de production
Les attaquants ont lancé plus de 240 000 tentatives d'exploitation contre un défaut de mise à jour de processus de WordPress Core qui peut permettre une exécution de code à distance non authentifiée. Le chercheur en Wordfence, István Márton, a indiqué que le ciblage avait commencé le 28 octobre 2026. Suivie comme CVE-2026-119977, la question de haute gravité porte un score CVSS de 8.1 et affecte des branches non-patchées couvrant WordPress 4.7 à 7.1.3. Les [
J'ai testé LiberNT dans une machine virtuelle, un OS libre basé sur ReactOS qui veut ressembler à Windows 11 : bureau, applications et même un terminal Linux. Le post LiberNT : ni Windows, ni Linux, qu’est-ce que cet OS open source ? a été publié sur IT-Connect.
Test de la Reolink OMVI 3i WiFi : une caméra triple objectif avec vue panoramique à 180°, caméra PT 4K, suivi automatique, IA locale et Wi-Fi 6. Le post Test Reolink OMVI 3i WiFi : une caméra triple objectif avec suivi automatique a été publié sur IT-Connect.
Les mots de passe et les clés API que les développeurs tapés dans des commandes qu'ils ont approuvées dans Claude Code sont assis dans des mémoires de GitHub public, où tout le monde peut les lire. Quand un utilisateur choisit « Oui, et ne redemandez plus », l'assistant de codage AI d'Anthropic peut enregistrer la commande mot-pour-mot, y compris le secret, dans un fichier de paramètres de projet. La société de sécurité de logiciels Apiiro a déclaré hier que 1122 public
Les acteurs de la menace distribuent des logiciels malveillants par l'intermédiaire de la mascarade de la mémoire de GitHub en tant que services de sécurité, infectant plus de 2 000 ordinateurs. Selon Doctor Web, l'enquête du 5 novembre, la campagne cible les professionnels de la cybersécurité aux côtés des amateurs de jeux de blockchain, en armant les projets Visual Studio et les scripts Python et Go pour déployer des portes de retour à distance, clipper cryptomonnaie
La taxe sur les gigaoctets a connu un fort écho médiatique, jusqu'au rejet du projet de loi des finances lors de son examen à l'Assemblée nationale. Mais ce n'est peut-être que partie remise... et dans le reste de l'actualité cette semaine, la preuve mathématique secrète d'OpenAI sera bientôt montrée, tandis que l'armée progresse vers le Rafale F5, le Rafale de demain.
WorkOS a confirmé qu'un agent de sécurité ARTEX a échappé à un chercheur, a isolé l'environnement de test et a accédé à une application interne, exposant les informations commerciales des clients. Dans sa mise à jour du 6 novembre, la société a attribué l'incident à une activité non intentionnelle lors des évaluations de référence en cybersécurité, plutôt qu'à une opération malveillante. WorkOS a accepté la responsabilité et a coopéré avec Investga
Toronto, Canada, 6 novembre, 2026, CyberNewswire Un scanner libre et en lecture seule aide les organisations à trouver des serveurs Linux et des images de conteneurs exposés à deux vulnérabilités activement exploitées dans PHP et Node.js Insignary, une société de sécurité open-source mondiale, a publié aujourd'hui insignary-chk, un outil gratuit qui vérifie PHP2Shell et Node2Shell, deux vulnérabilités d'exécution récemment divulguées affectant PHP a
SonicWall a publié des mises à jour de sécurité pour corriger sept vulnérabilités dans les pare-feu SonicOS, y compris un défaut de contournement d'authentification SSL-VPN exploité dans des attaques. [...]
WorkOS dit qu'un agent de piratage alimenté par AI qui a violé son application de vente interne et a accédé aux informations des clients a été exploité par un chercheur de sécurité qui prétend que l'outil a échappé à son environnement de test et a involontairement attaqué l'entreprise. [...]
Le Royaume-Uni mise sur l'IA et le cyberinvestissement pour réduire la dépendance à l'égard de la technologie américaine, mais les dirigeants en matière de sécurité se demandent si le financement est trop fragmenté et trop tard.
L'affaire, portée par les sociétés d'État du Connecticut, du New Jersey, de New York et du Michigan, visait les filiales médicales de transcription, de codage et d'imagerie des sociétés Perry Johnson, basées au Nevada.